當合作共融遇上數位暗箭:為何我們需要專屬NPO的資安指南?
從集體創傷到共創韌性,公益組織如何重組破碎的社會信任
2021 年 7 月,台灣公益界經歷史上最大規模的捐款人個資外洩事件。某知名捐款系統商遭駭客惡意入侵,導致大量捐款人的姓名、電話、地址及信用卡等資訊外流。駭客隨即利用真實資料,以「設定錯誤」、「需重新驗證」等話術進行精準詐騙,導致眾多滿懷善意的捐款人蒙受財物損失。
一時之間,各家組織的客服電話被捐款人的憤怒與質疑湧入,對於長期專注於服務的 NPO 而言,面對突如其來的數位危機,無疑陷入了束手無策的情境。
據統計,當時共有 200 多家團體受害,其中包含 66 家台灣公益團體自律聯盟的會員。身為 NPO 的中介組織,我們在第一時間接獲數十家夥伴的通報。面對危機,聯盟責無旁貸,立即主動聯繫主管機關與刑事警察局,籌組「捐款人個資外洩工作小組」,並建立 LINE 群組進行每日進度通報。同時,協助受害組織報案與法律轉介支援,更促成立院召開協商會,針對此個資外洩詐騙事件進行說明,並商討具體的防堵對策。
解構捐款生態圈:數位防護的「鏈結效應」
在協助處理危機的過程中,我們深刻意識到,公益團體普遍缺乏「資訊安全」的概念。事實上,一筆捐款從發生到完成,會歷經多個關鍵的資料節點,形成一條複雜的鏈結:
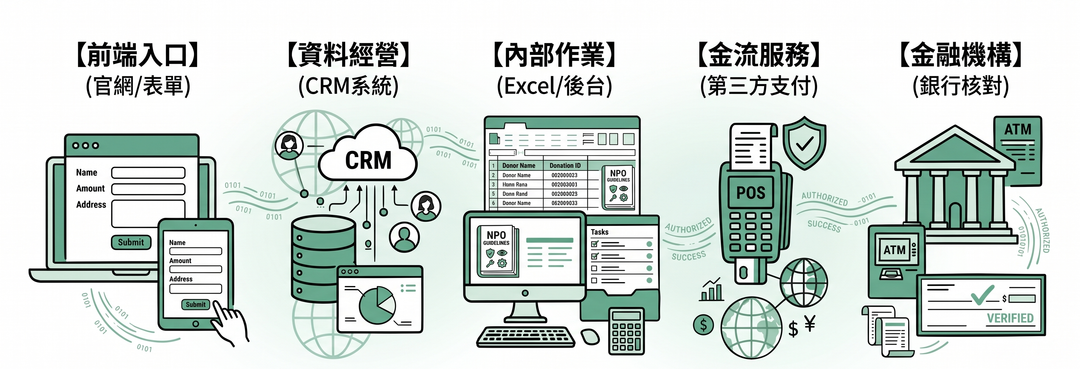
- 前端入口:捐款人於公益團體的官網、線上捐款頁或活動表單,輸入姓名、電話、地址與信用卡卡號等個人資料(卡號經加密直接傳給金流商,不儲存於官網)
- 資料收集系統:資料進入「捐款人關係經營系統」(CRM) 或捐款管理系統,進行資料整合與紀錄儲存(金流部分僅儲存扣款結果與卡片末四碼)
- 內部作業與對帳:組織透過系統或 Excel 進行名單管理、開立收據、捐款追蹤等作業
- 金流服務商:對接信用卡收單、第三方支付或銀行轉帳服務,負責實際扣款與交易處理
- 金融機構與帳務系統:最終進入銀行端對帳、撥款與帳務核對
這意味著,捐款資料會在不同系統與平台間流動,而非存在單一資料庫中。任何一個環節出現漏洞,都可能造成整體資料外洩的風險。
長期以來,公益團體習慣將數位能力「完全委外」,仰賴第三方系統商或金流商的防護。然而,在數位生態圈中,兩者實為「一損俱損」的命運共同體。尤其,最終承載社會大眾與捐款人的信任,依然是公益團體。
看見資訊安全中的「人」與「日常」
這場危機讓我們深刻意識到,資訊安全早已不是單純的技術問題,而是維繫社會大眾對組織最核心的信任。以此事件為轉折點,聯盟正式將資安納入責信框架,開啟了一系列的數位資安培力。
然而,在培力現場,我們發現若硬套企業「規管式」的資安標準或強推複雜工具,只會讓數位落差大、人力吃緊的組織感到挫折與疏離。
資安不能僅靠外加的硬性要求,更需要「由內而外」的陪跑。因此,我們選擇從夥伴最熟悉的「募款行銷」切入,帶著大家一起畫出工作流程,讓夥伴看見日常工作本身,就是責信與資安的實踐,並非額外增加的業務負擔,讓資安防護自然滲入工作節奏。
五年長跑的蛻變,從陌生焦慮到生態韌性
回首這段歷程,我們看見台灣公益生態圈非常珍貴的質變。2021 年風暴剛發生時,多數組織對「資訊安全」的理解相當模糊。然而,在持續的倡議與陪跑下,夥伴們開始意識到,資安無關組織規模大小,而是直接影響信任與營運的核心議題。
這樣的認知也逐漸轉化為實務行動,許多組織開始主動關閉長期未維護的高風險網頁、導入帳號權限管理,甚至將資安規範寫進內部管理辦法,讓防護落實為制度化管理。2025年,聯盟在風險調查問卷中更發現一個顯著變化:資訊安全雖仍受重視,但在整體風險排序中已不再是最前端的集體焦慮。這顯示出,組織對數位風險的理解與應對已更趨成熟。
更重要的是,這五年間形成了一種新型態的社群互助關係。曾經身處風暴中心的組織,在不間斷的修正中累積了實戰經驗,如今在聯盟的資安交流小聚中,他們大方分享踩過的坑與改善過程,成為其他夥伴請益的對象。這種將「受害經驗」轉化為「共學知識」的歷程,正是台灣公益生態圈最關鍵的韌性累積。
回歸「素養」核心的 NPO 資安指南
自律聯盟在 2024 年的尾聲,沉澱了過去與組織共同學習的資安歷程,以「素養」為核心出發,將組織常面臨的管理問題,整理為《NPO 資訊安全素養指南》。希望擔任組織資安樞紐的工作夥伴,將指南當作找到答案的索引、與外部專業對話的參考,以擬定組織資安管理政策的全觀視角。
這本《NPO 資訊安全素養指南》共規劃了七個核心章節:
- 什麼是資訊安全
- 從零開始的資訊安全政策
- 日常裡的資安實踐
- 資訊安全事件的危機處理
- 組織夥伴的教育培訓
- 資訊安全政策的推動與落實
- 持續堅持的長期規劃
我們以淺顯易懂的文字,結合實務現場經驗,同時搭配小、中、大型組織的真實案例分享,讓不同規模的公益夥伴都能藉此參考,找到最適用於自身資源與規模的資安管理投入模式。
讓資安成為最堅實的承諾,自律聯盟與你同行
2021 年的風暴泥淖,讓自律聯盟與台灣公益界共同上了一堂沉重卻無比關鍵的數位轉型課。資訊安全從來就不是一條輕鬆的路,但正因為我們承載著社會大眾的善意,每一筆捐款、每一份個資,都是信任的託付。
《NPO 資訊安全素養指南》的誕生,是聯盟凝聚了許多願意敞開傷口、無私分享慘痛經驗的夥伴,與大家齊心共創而成的結晶,送給所有公益夥伴的溫暖工具書。無論組織規模是大是小,只要願意跨出第一步,資安防護就能自然而然地融入其中。
隨著今年 NPO 資安指南正式上架,自律聯盟即將進入為期三年的風險管理推廣計畫,我們的目標並非要求公益團體追趕企業的監管標準,而是建立一套適合公益情境的風險治理邏輯,當風險被正視、信任才得以建立,公益也才有韌性資本,得以穩健發展。